 이미지 확대보기
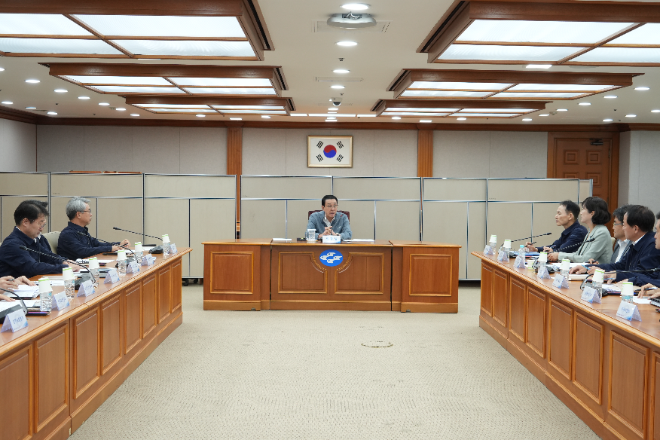
수협중앙회는 지난 6일 노동진 회장 주재로 긴급 대책회의를 열고 최근 금융권에서 잇따르는 사이버공격에 대한 대응 방안과 보안 취약점 점검 계획을 논의했다고 7일 밝혔다.
최근 공격은 핵심 금융거래 시스템보다 외부에 노출된 업무·영업지원 웹서비스를 대상으로 인증과 접근통제의 취약점을 파고드는 양상이 나타나고 있다. 주요 금융기관에서 개인정보 유출을 비롯한 사고가 이어지는 가운데 저축은행과 캐피탈 등 제2금융권으로까지 공격 범위가 넓어지면서 금융업계 전반의 경계 수준도 높아지고 있다.
수협중앙회는 이번 회의를 계기로 잠재적인 보안 위협을 사전에 찾아내는 점검 체계를 강화하기로 했다. 특히 외부 공격으로 이어질 가능성이 있는 취약 요소를 빠짐없이 확인하고 금융권 사이버공격 동향에 대한 모니터링을 지속할 방침이다.
노동진 수협중앙회장은 금융회사의 정보와 고객 신뢰가 보안사고로 훼손될 경우 피해를 되돌리기 어렵다는 점을 강조하며, 현재의 위협 상황을 엄중하게 받아들이고 선제적인 대응에 나서야 한다고 당부했다. 이어 실제 침해사고가 발생하기 전에 취약점을 점검하고 보완하는 것이 추가 피해를 막기 위한 핵심 대응이라고 강조했다.
수협중앙회는 전 임직원을 대상으로 보안 의식을 높이는 한편 사이버공격 동향을 면밀히 살피며 금융 관련 시스템과 외부 노출 서비스에 대한 보안 관리를 이어갈 계획이다.
김영삼 로이슈(lawissue) 기자 yskim@lawissue.co.kr
<저작권자 © 로이슈, 무단 전재 및 재배포 금지>
메일: law@lawissue.co.kr 전화번호: 02-6925-0217


;)
